
Appearance
Инспектор безопасности
Инспектор безопасности — модуль непрерывного отслеживания действий и событий, связанных с безопасностью хранимых в BearPass доступов и данных. Модуль развивает функциональность «Здоровье паролей» (до версии 2.28.0 — «Аналитика паролей»): от контроля качества паролей до полного мониторинга процессов доступа и потенциальных утечек.
Модуль помогает администраторам своевременно выявлять события, требующие внимания: каждому событию присваивается уровень риска, а также доступен контроль обработки событий.
INFO
Инспектор безопасности — бета-версия модуля. Предложения по его развитию мы принимаем по электронной почте info@bearpass.ru и на клиентском портале BearPass.
Перейти в Инспектор безопасности можно из меню административного раздела или из основного навигационного меню приложения.
События
Событие — это действие, совершённое в системе и зарегистрированное Инспектором безопасности. Логика модуля строится вокруг регистрации событий, их обработки и закрытия.
Все события связаны с безопасностью хранимых в BearPass доступов и данных. Например:
- изменение прав — влияет на доступ к элементам;
- создание внешних ссылок — создаёт публичный доступ к элементу;
- блокировка или удаление пользователя — риск сохранения доступов у деактивированных пользователей.
Цель создания события — привлечь внимание администратора к потенциальной утечке и мотивировать его разобраться в ситуации. Модуль подсказывает возможные меры по устранению риска — смену пароля, изменение доступа или иные действия. Администратор может ориентироваться на эти рекомендации, но окончательное решение остаётся за ним.
Типы событий
В системе предусмотрено 8 типов событий. Каждый тип имеет порядковый номер и название:
- Тип 1 — Создана ссылка на элемент
- Тип 2 — Пароль скомпрометирован
- Тип 3 — Слабый пароль
- Тип 4 — Пароль истёк
- Тип 5 — Заблокирован пользователь
- Тип 6 — Требует ротации
- Тип 7 — Отозван доступ к элементам
- Тип 8 — Пользователь удалён
Подробное описание каждого типа, его триггера создания и инициатора приведено в разделе «Сценарии создания событий».
Дочерние события
Некоторые события затрагивают сразу несколько элементов. Например, блокировка пользователя одним действием лишает его доступа ко всем элементам, к которым он имел доступ. Отзыв доступа к папке затрагивает все элементы внутри этой папки.
В таких случаях событие выступает родительским. Оно фиксирует сам факт — блокировку пользователя или отзыв доступа, — а внутри него создаются дочерние события: по одному на каждый затронутый элемент. Администратор контролирует статус ротации по каждому дочернему событию отдельно, внутри карточки родительского события.
Родительскими всегда выступают события типов 5 и 7. Дочерние события всегда относятся к типу 6. Все остальные типы событий затрагивают один элемент и дочерних событий не имеют.
Дочернее событие может быть связано сразу с несколькими родительскими, если один и тот же элемент оказывается затронут разными событиями в разное время.
Если у родительского события больше 500 потенциальных дочерних событий, дочерние события не создаются — создаётся только родительское событие. Когда затронуто больше 500 доступов, точечная обработка через Инспектор становится неэффективной. В этом случае рекомендуется провести аудит доступов пространства и сменить ключевые пароли.
Уровни риска события
Каждое событие имеет уровень риска, который определяет срочность реакции:
- Высокий — требуется оперативное вмешательство.
- Средний — требует внимания, но не срочно.
Создание события
События создаются только системой — администратор не создаёт их вручную. Однако поводом для создания события может быть действие, выполненное как системой, так и пользователем.
События типов 2, 3 и 4 всегда инициируются системой. Остальные типы событий инициируются пользователем.
Например, сканирование, выявившее скомпрометированный пароль, — это действие системы. Создание внешней ссылки или изменение прав — действие пользователя. В обоих случаях событие регистрируется автоматически.
События регистрируются не мгновенно: между действием и появлением события в списке проходит до минуты.
При создании событию присваивается статус «Открыто» и уровень риска. Уровень риска для каждого типа события предопределён.
Также при создании события система начинает отслеживать ротацию — был ли изменён пароль после регистрации события. Логика отслеживания зависит от типа события.
- Типы 5 и 7 — ротация отслеживается по каждому дочернему событию отдельно. Результат отображается в блоке «Затронутые элементы» в карточке родительского события: «Требует ротации» или «Сменён».
- Типы 2, 3, 4 и 6 — ротация отслеживается. Смена пароля приводит к автоматическому закрытию события. В истории события это фиксируется с инициатором «Система».
- Тип 1 (внешние ссылки) — ротация не отслеживается. Риск от ссылки снимается не сменой пароля, а отзывом самой ссылки: пока она активна, доступ по ней сохраняется. Поэтому событие закрывается вручную — после отзыва ссылки или по решению администратора.
- Тип 8 (удаление пользователя) — ротация не отслеживается. Связи пользователя с элементами удаляются вместе с ним, поэтому список затронутых паролей недоступен. Событие создаётся без дочерних.
Важно
Рекомендуется блокировать пользователя, а не удалять. Блокировка сохраняет список паролей, к которым у пользователя был доступ, — их можно контролировать и своевременно менять. При удалении эта возможность утрачивается.
Дубликаты и корреляция событий
Чтобы избежать дублирования и накопления однотипных событий в списке, система предотвращает создание дубликатов и объединяет связанные события.
Дубликаты событий
Перед созданием события без дочерних система проверяет, есть ли уже открытое событие для той же пары «инициатор — элемент». Если такое событие есть, новое не создаётся. Если нет — создаётся новое.
Для составных событий действует другая логика. Система ищет для каждого элемента, затронутого действием, уже существующее открытое дочернее событие. Если находит — переиспользует его и привязывает к новому родительскому событию. Если не находит — создаёт новое дочернее событие. Закрытые дочерние события повторно не используются.
Корреляция событий
Чтобы сократить количество событий в списке, связанные действия объединяются в одно родительское событие. Родительское событие накапливает связанные события в течение 24 часов — по одному и тому же инициатору или субъекту.
Например, если у пользователя сначала отозвали доступ к одним элементам, а позже — к другим, в течение 24 часов эти действия соберутся в одно родительское событие, а все затронутые элементы будут накапливаться как дочерние.
Статусы и переходы
Статусы события
- Открыто — событие создано, реакции не было.
- В работе — администратор взял событие на себя.
- Решено — событие закрыто как устранённое.
- Проигнорировано — событие закрыто как ложное или несущественное.
Переходы между статусами
Логичный порядок работы с событием: «Открыто» → «В работе» → «Решено» или «Проигнорировано».
Статус можно изменить и вне этой последовательности — например, перевести событие из «Проигнорировано» в «Решено», если оно было закрыто по ошибке. Все изменения статуса фиксируются в истории события, доступной в карточке события.
События типов 2, 3, 4 и 6 закрываются автоматически при смене пароля. При этом смена пароля не обязательна — администратор может в любой момент изменить статус события вручную, закрыть его или проигнорировать. Все остальные типы событий закрываются только вручную.
Дочерние события при архивации
Когда родительское событие закрывается и перемещается в архив, дочерние события перемещаются вместе с ним, сохраняя свои текущие статусы.
Если дочернее событие связано с несколькими родительскими, оно остаётся доступным и изменяемым через любого из них — независимо от того, находится родитель в архиве или нет.
При возврате родительского события из архива дочерние события возвращаются вместе с ним, сохраняя свои статусы.
Права доступа и видимость событий
Права доступа
Для работы с Инспектором безопасности в ролевой системе предусмотрены два права в разделе «Администрирование»:
- Просмотр событий безопасности — даёт доступ к модулю: просмотр событий в списке, открытие карточек, просмотр статуса.
- Управление событиями безопасности — даёт возможность изменять статус события.
Право «Управление событиями безопасности» не включает в себя право на просмотр. Без права «Просмотр событий безопасности» пользователь не увидит Инспектор безопасности в меню и не сможет открыть карточку события через интерфейс.
Если у пользователя есть оба права, пользователю доступны и просмотр события, и управление статусом события. Если есть только право на просмотр, статус события отображается, но изменить его нельзя.
Видимость событий
Наличие прав «Просмотр событий безопасности» и «Управление событиями безопасности» не даёт доступа ко всем событиям автоматически. Отображение событий ограничено тремя условиями.
Доступ к элементам события
Для отображения событий типов 1–4 пользователю необходим доступ уровня «Администрирование» к элементам, которые зафиксированы в событии. Доступ может быть глобальным — через роль — или локальным, выданным непосредственно на элемент. Глобальный доступ, полученный через группу, в текущей версии не учитывается. Если у пользователя нет ни глобального, ни локального доступа уровня «Администрирование», событие не отображается в ленте, даже при наличии обоих прав.
Принадлежность к пространству
Ограничение распространяется на события типов 1–7. Если пользователь не состоит в пространстве, в котором находятся элементы из события, событие не отображается.
События типа «Пользователь удалён» пространством не ограничены: они остаются в списке при любом значении переключателя пространств.
Управление пользователем
События типов 5, 7 и 8 не отображаются, если у текущего пользователя нет права на управление пользователем, который является субъектом события. Право на управление пользователем определяется ролевой системой — это либо «Управление всеми пользователями», либо «Управление пользователями выбранных пространств и ролей». Ограничение касается блокировки пользователя, отзыва доступа к элементам у пользователя и удаления пользователя.
Видимость дочерних элементов в событиях
Это ограничение относится к событиям типов 5 и 7 — тем, которые содержат дочерние события.
Событие может быть связано с одним или несколькими дочерними элементами. Если родительское событие отображается пользователю, это не значит, что ему доступны все дочерние элементы внутри него.
Если у пользователя нет доступа к конкретному дочернему элементу, этот элемент не отображается. Пользователь видит общее количество дочерних элементов в событии и то, сколько из них ему доступно и сколько недоступно, но не может перейти к недоступным элементам или увидеть их названия.
Для доступа к дочернему элементу требуется локальный доступ уровня «Администрирование» — выданный непосредственно на этот элемент, либо глобальный доступ через роль. Права «Просмотр событий безопасности» и «Управление событиями безопасности» не дают доступа к элементам и не отменяют ограничений на доступ к паролям и папкам.
Фиксация прав на момент создания события
Права доступа к событию определяются на момент его создания. Если вы измените права пользователя после того, как событие было зарегистрировано, это не повлияет на видимость уже созданного события — оно не появится в списке событий у пользователя, которому вы позднее выдали доступ.
Такой подход обеспечивает предсказуемость: состав событий, доступных пользователю, соответствует его правам на момент регистрации каждого события и не меняется задним числом.
Основной экран Инспектора безопасности
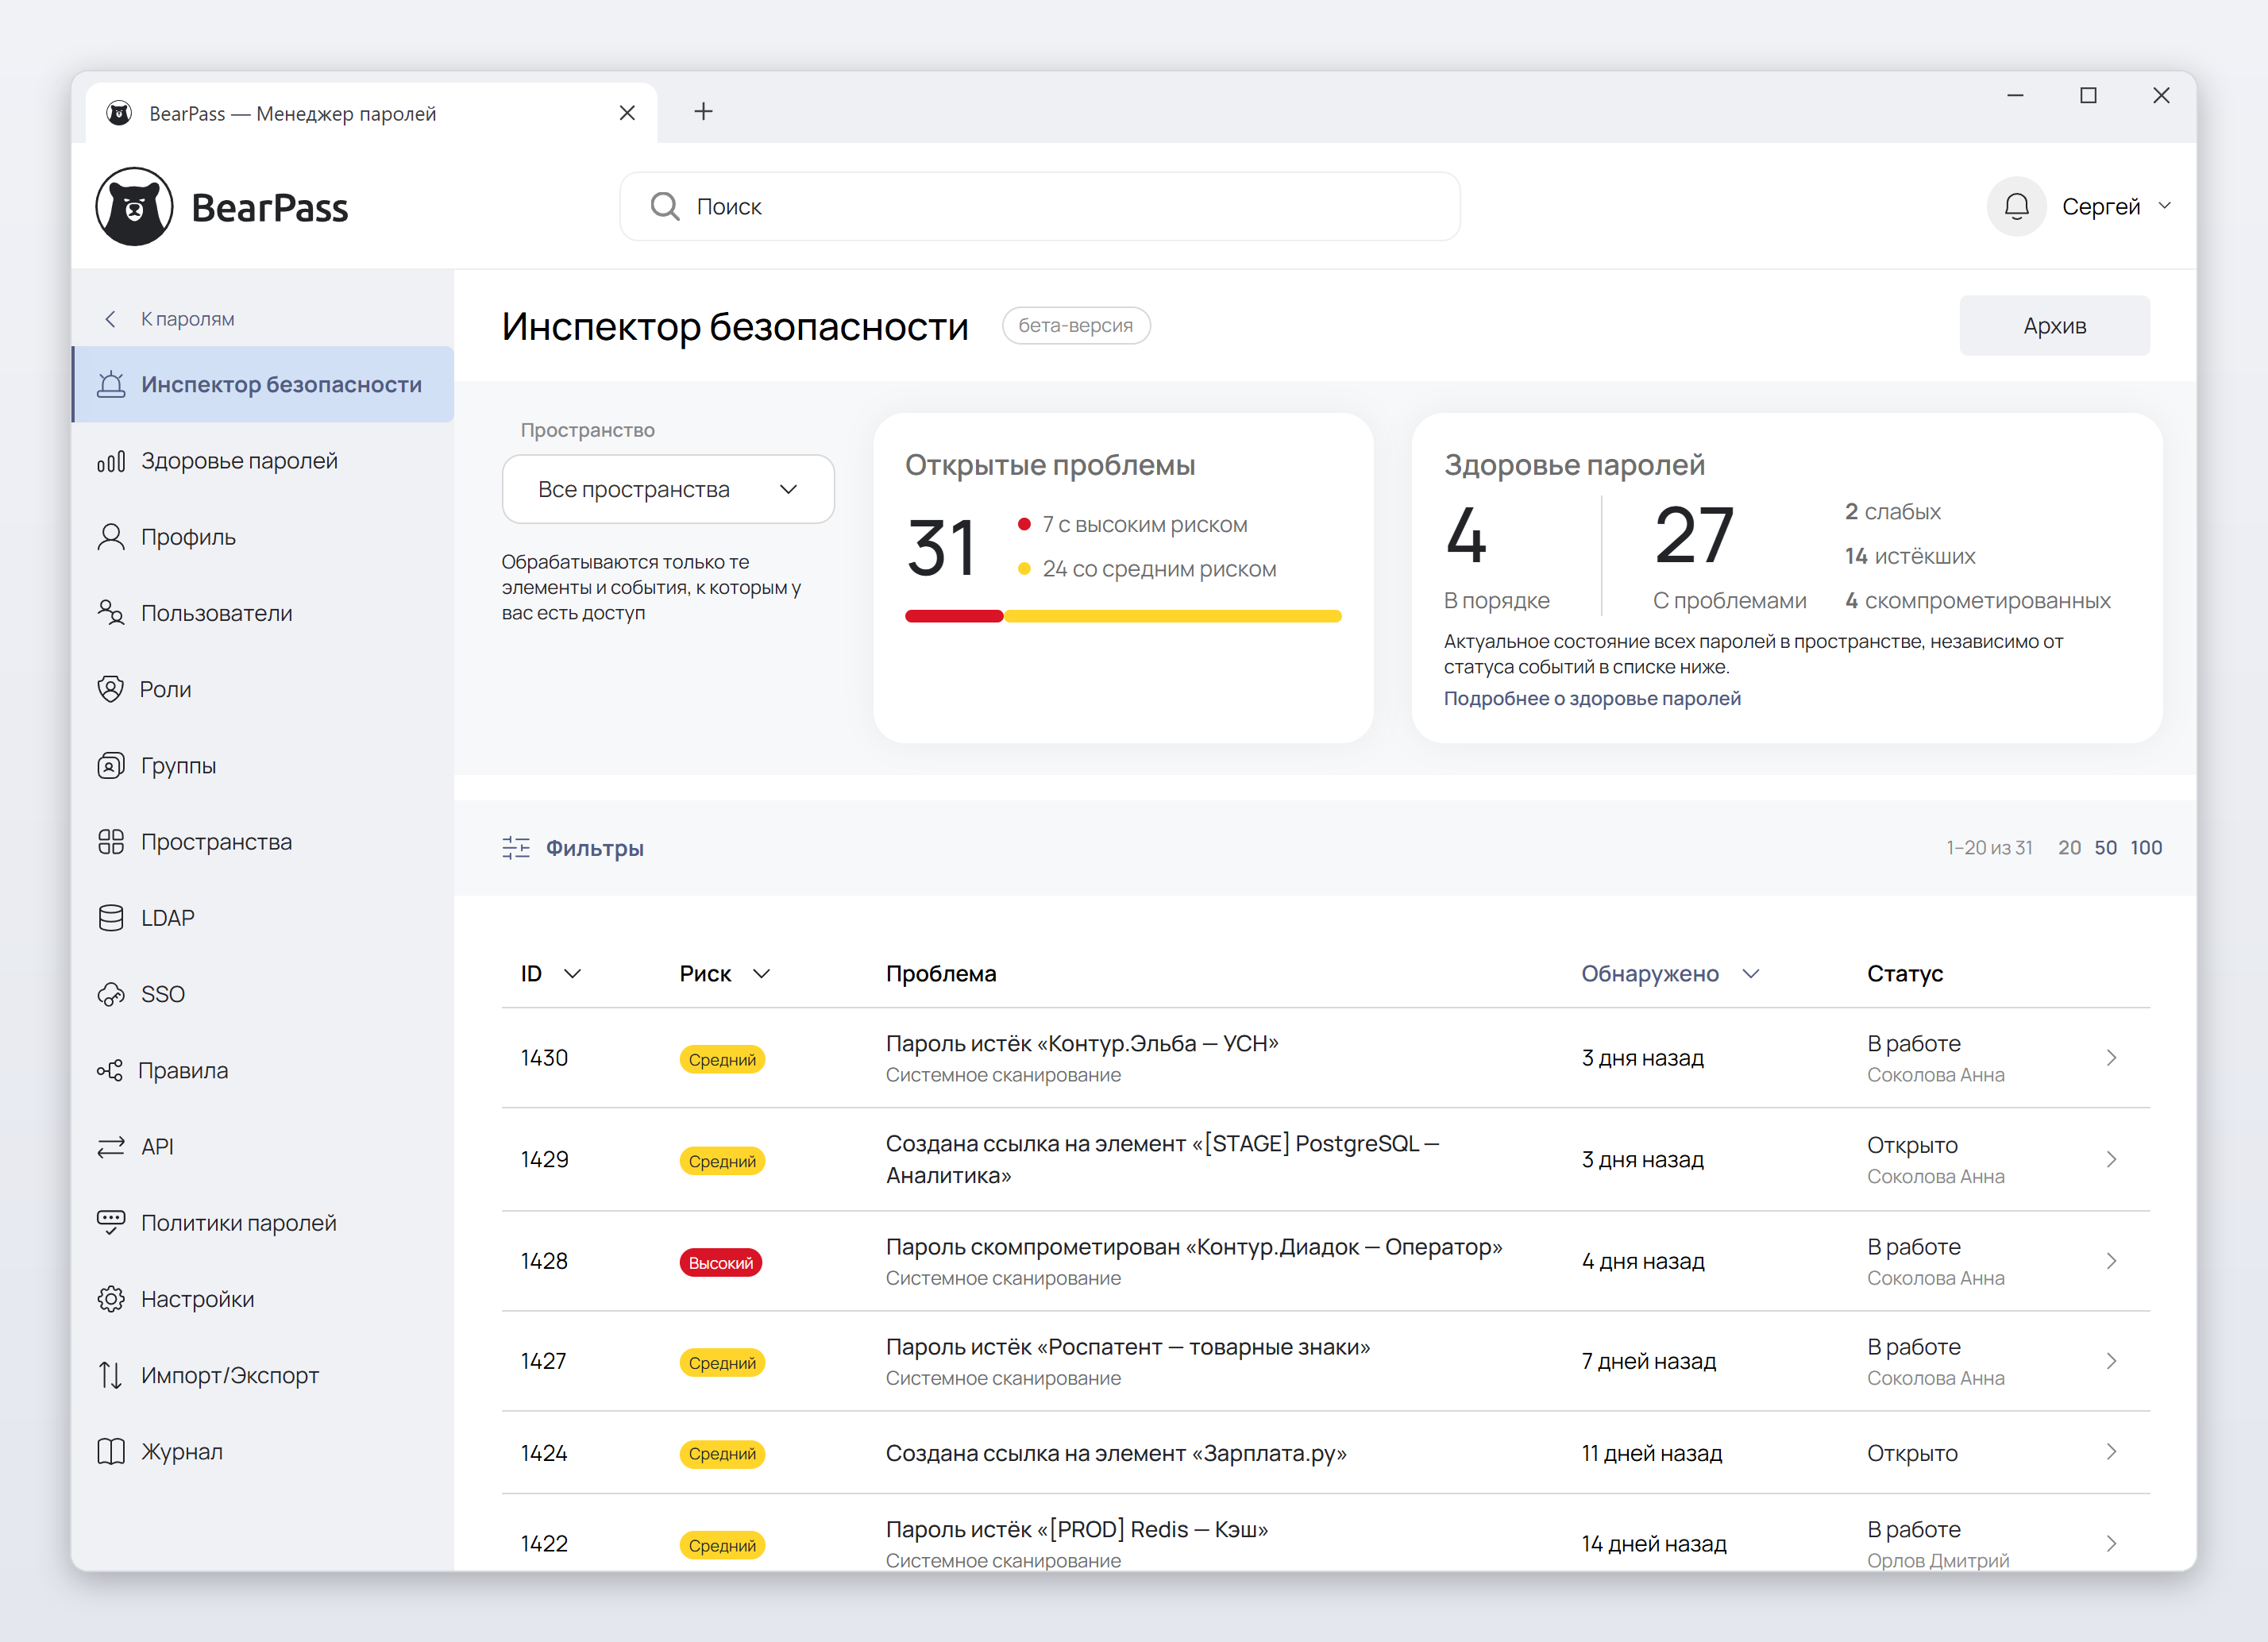
Основной экран — центральная точка входа в модуль. Здесь расположены элементы управления и список событий.
Элементы управления
В верхней части экрана расположены:
- Переключатель пространств — позволяет отображать данные по всем пространствам одновременно или по одному выбранному пространству.
- Сводка по событиям — блок с основной статистикой по событиям выбранного пространства:
- количество открытых событий — считаются события со статусами «Открыто» и «В работе», то есть те, что отображаются в основном списке событий;
- здоровье паролей — общая оценка состояния всех паролей пространства.
- Кнопка перехода в архив событий.
Показатели в сводке рассчитываются только по тем элементам, к которым у текущего пользователя есть доступ — с учётом глобальных прав через роль и локальных прав, выданных непосредственно на элемент.
Список событий
На главной странице Инспектора отображаются события со статусами «Открыто» и «В работе». События со статусами «Решено» и «Проигнорировано» автоматически перемещаются в архив и в этом списке не отображаются. Подробнее о статусах — в разделе «Статусы и переходы».
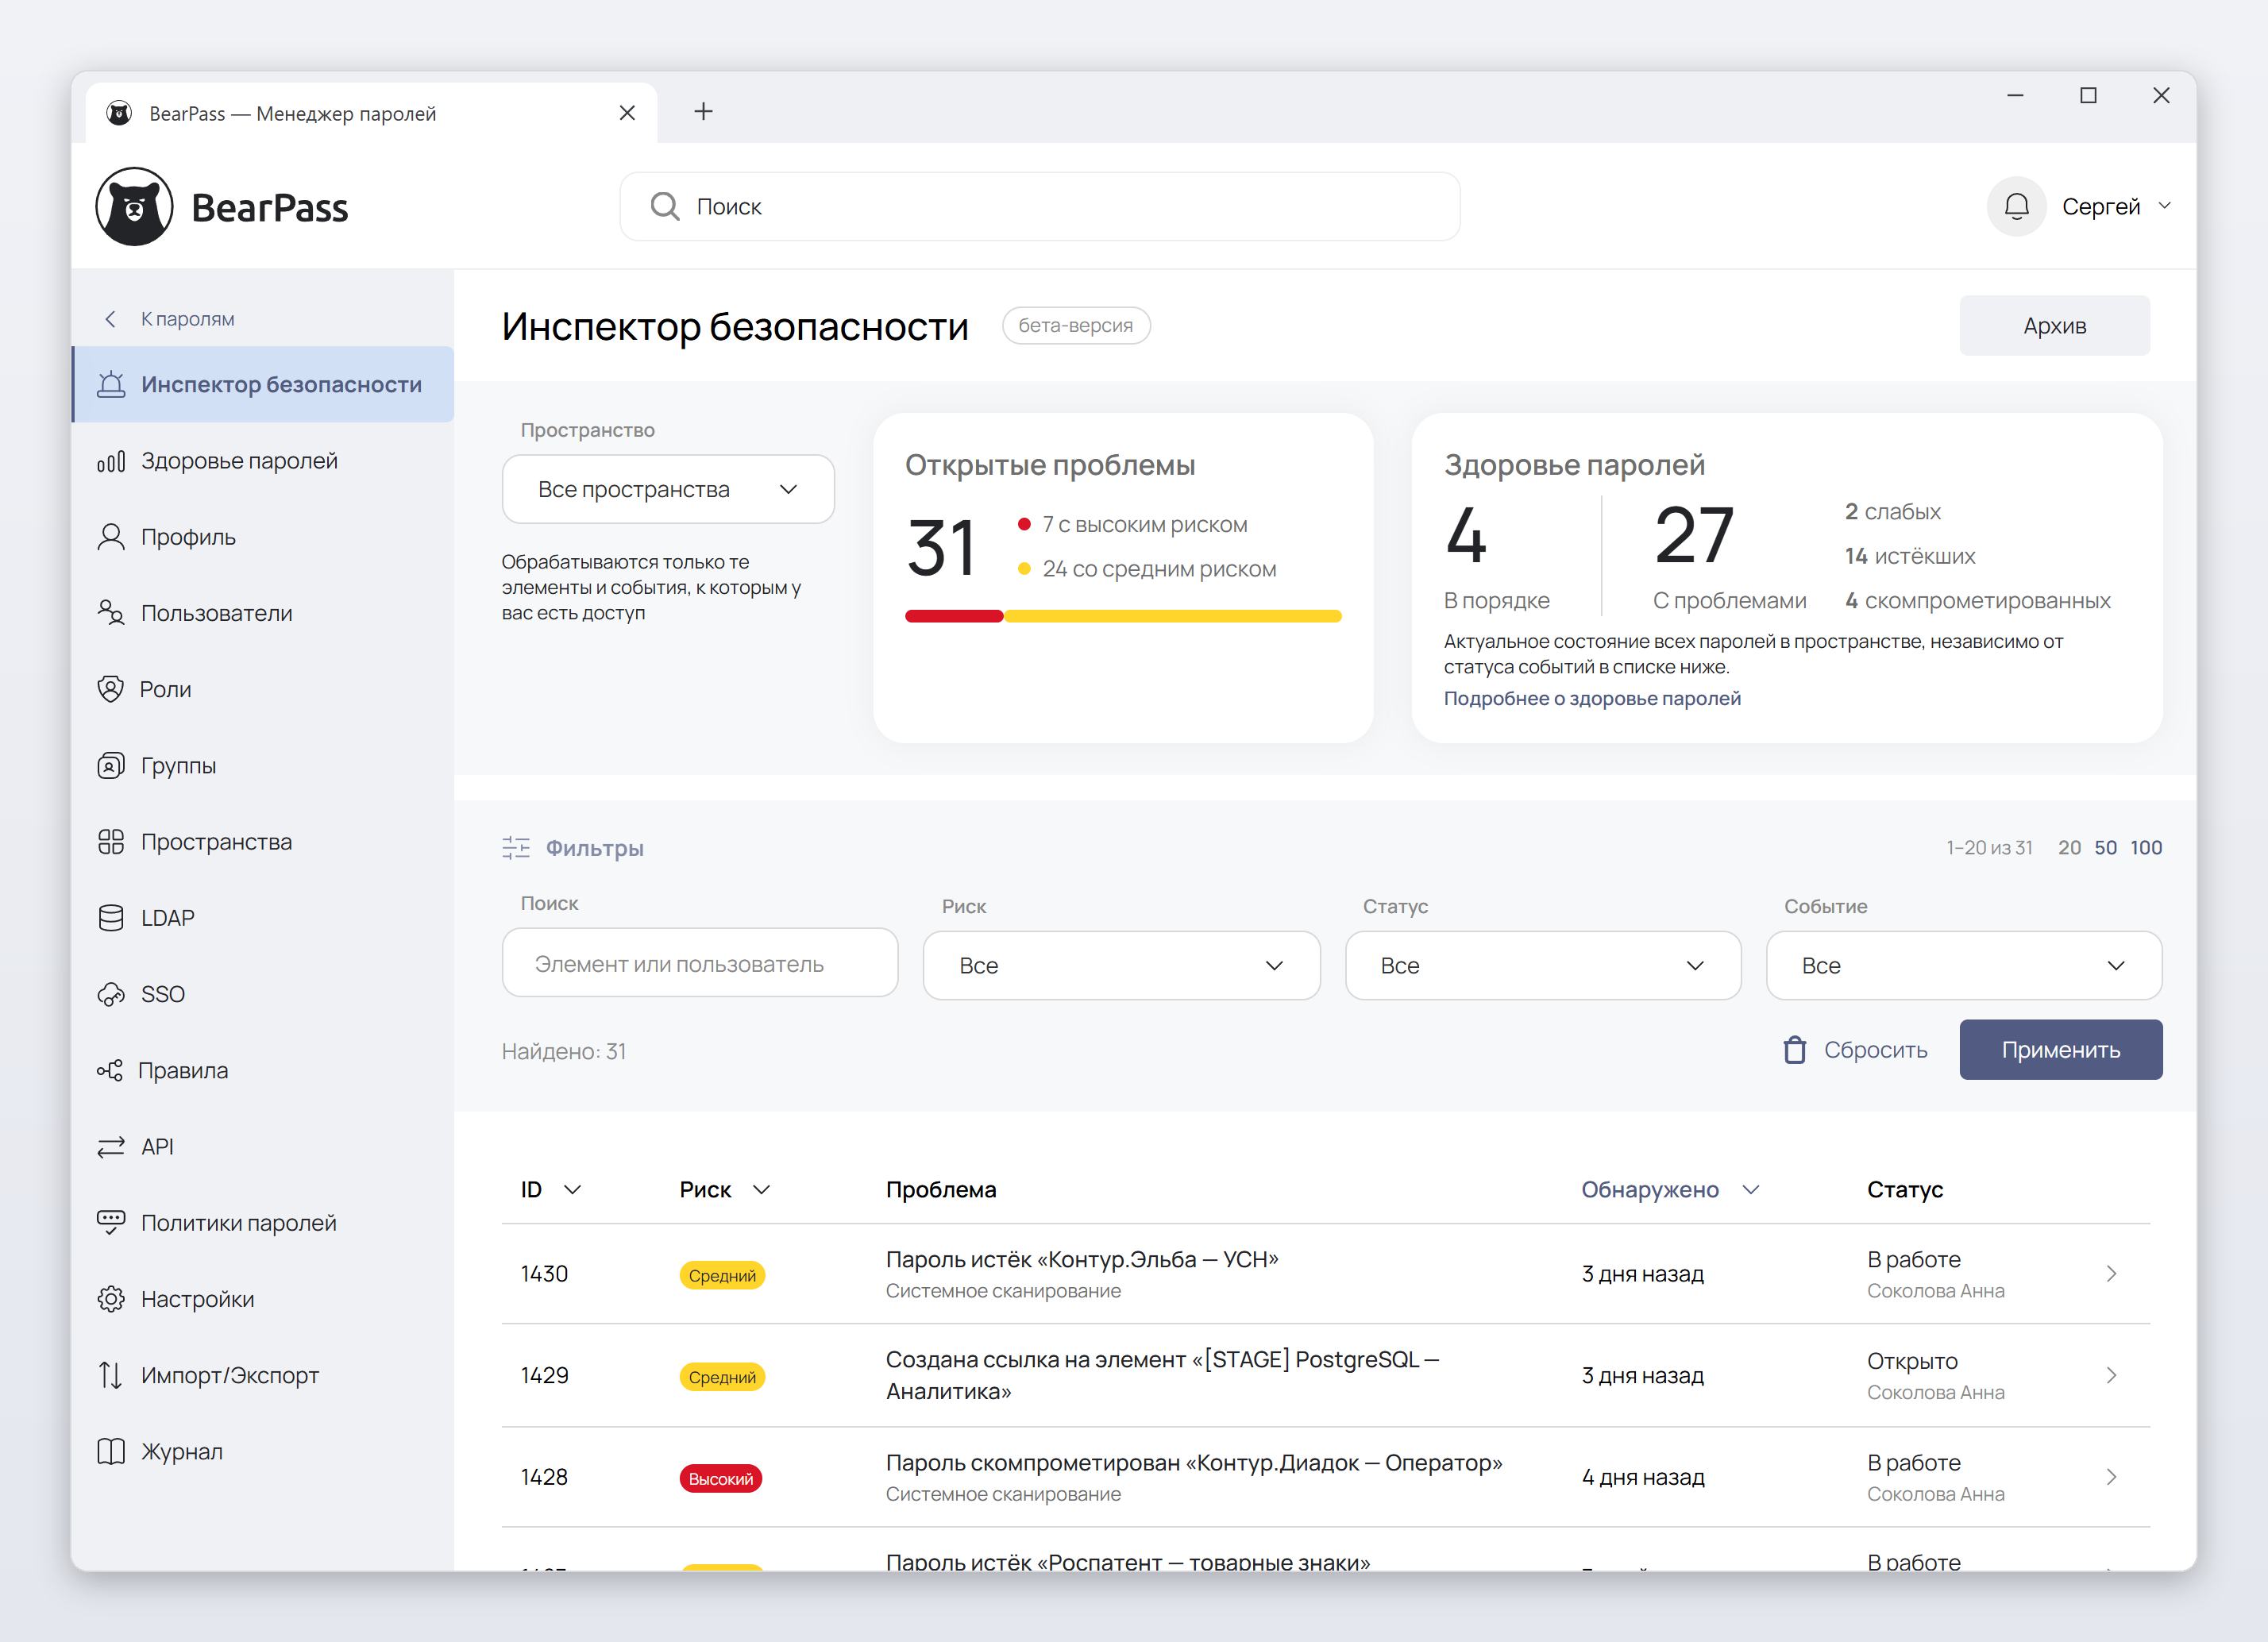
Фильтрация и навигация
- Фильтры — позволяют отфильтровать события по названию элемента, уровню риска, статусу и типу события.
- Размер страницы — позволяет выбрать количество событий, отображаемых на одной странице.
- Пагинация — перемещение между страницами списка.
Сортировка
По умолчанию события отсортированы по дате регистрации в порядке убывания. Также доступна сортировка по уровню риска или по ID события.
Структура списка
- ID события — уникальный идентификатор события.
- Уровень риска — высокий или средний.
- Проблема — название типа события. Всего в системе 8 типов событий, подробнее — в разделе «Типы событий». Помимо названия, в этой колонке отображается краткая дополнительная информация о событии. Её состав зависит от типа события.
- Дата и время регистрации — момент создания события.
- Статус — текущее состояние события. Если событие взято в работу, под статусом отображается имя и фамилия пользователя, который его обрабатывает.
Возле каждого события есть кнопка-стрелка для перехода в карточку события.
Архив событий
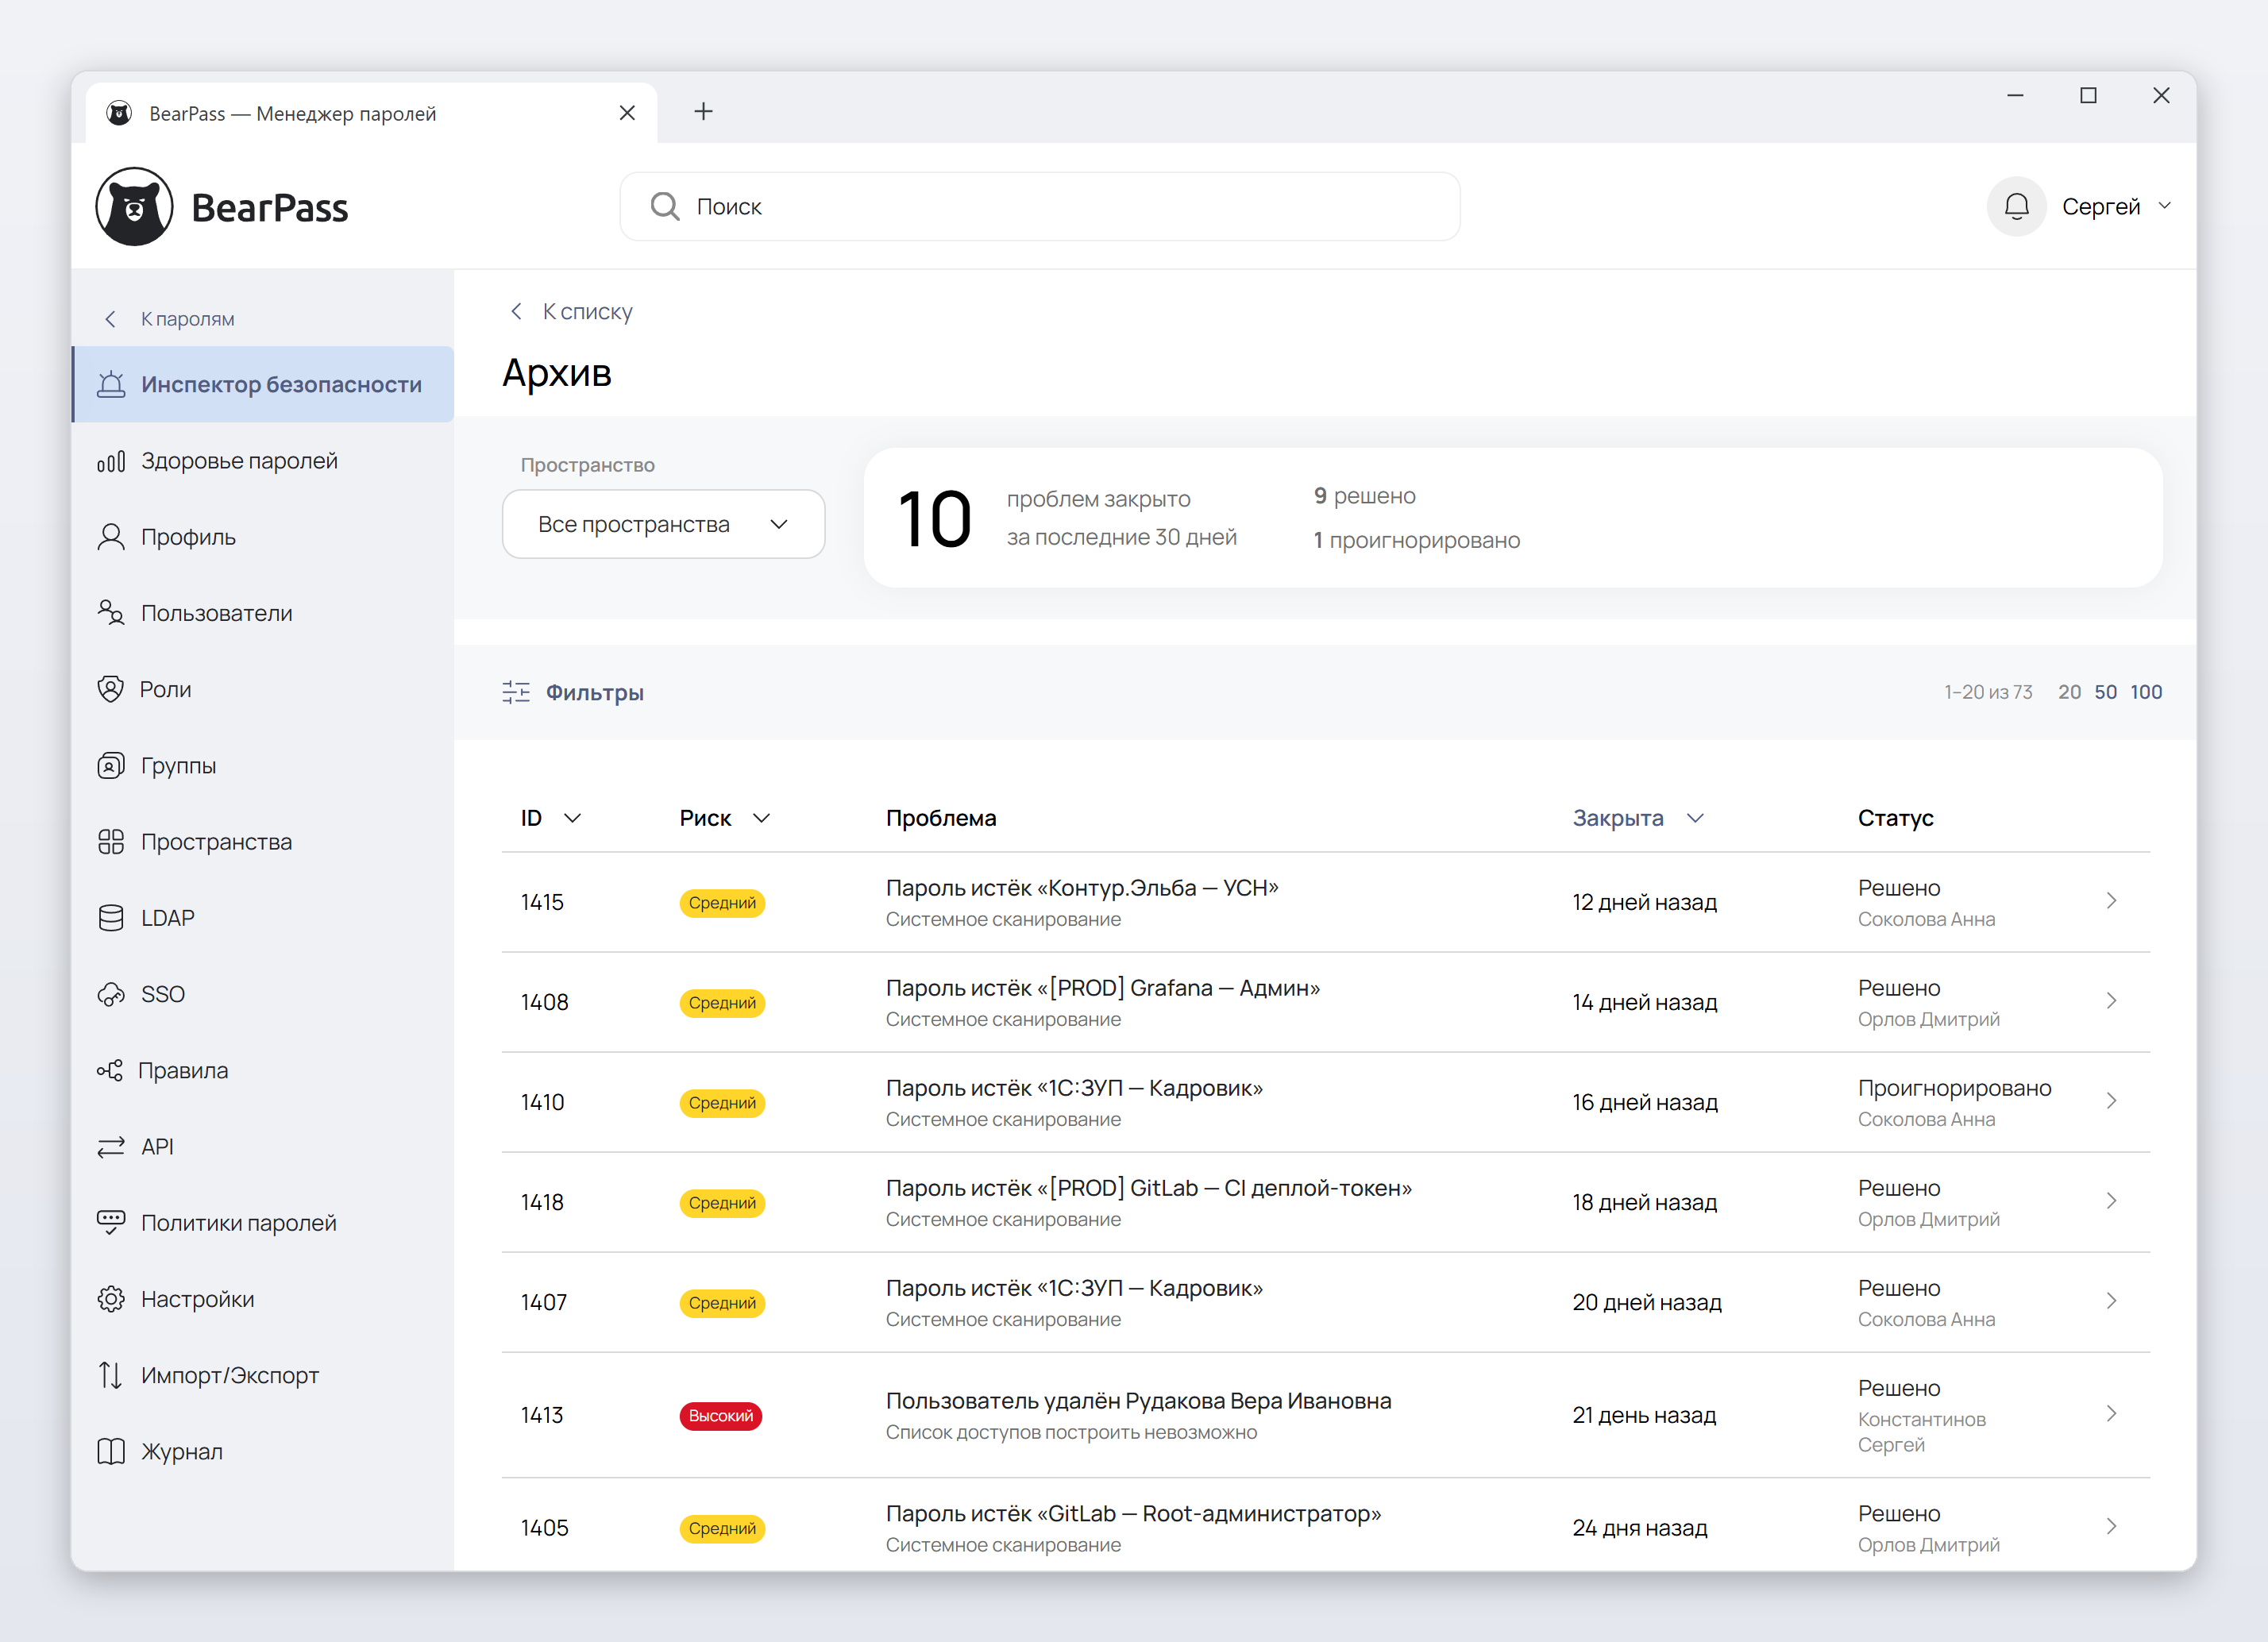
Архив — отдельный экран для просмотра закрытых событий. Сюда автоматически перемещаются события, статус которых переведён в «Решено» или «Проигнорировано».
Элементы управления архивом событий
В верхней части экрана расположены:
- Переключатель пространств — позволяет отображать данные по всем пространствам одновременно или по одному выбранному пространству. Переключатель отображается, только если пользователь состоит в нескольких пространствах.
- Сводка архива — блок со статистикой по событиям за последние 30 дней: общее количество закрытых событий и их разбивка на решённые и проигнорированные.
Показатели в сводке рассчитываются только по тем элементам, к которым у текущего пользователя есть доступ — с учётом глобальных прав через роль и локальных прав, выданных непосредственно на элемент.
Список событий
Список отображает закрытые события со статусами «Решено» и «Проигнорировано».
Структура списка
- ID события — уникальный идентификатор события.
- Уровень риска — высокий или средний.
- Проблема — название типа события. Всего в системе 8 типов событий, подробнее — в разделе «Типы событий». Помимо названия, в этой колонке отображается краткая дополнительная информация о событии. Её состав зависит от типа события.
- Дата закрытия — момент, когда событие было закрыто.
- Статус — итоговое состояние события: «Решено» или «Проигнорировано». Если статус был изменён пользователем, под статусом отображается имя и фамилия этого пользователя. Если событие закрыто системой автоматически, дополнительная информация не отображается.
Сортировка
По умолчанию события отсортированы по дате закрытия в порядке убывания. Также доступна сортировка по уровню риска или по ID события.
Фильтрация и навигация
- Фильтры — позволяют отфильтровать события по названию элемента, уровню риска, статусу и типу события.
- Размер страницы — позволяет выбрать количество событий, отображаемых на одной странице.
- Пагинация — перемещение между страницами списка.
Карточка события
Карточка открывается по кнопке-стрелке возле события в списке. Здесь собрана вся информация о событии: что произошло, чем это рискованно, что рекомендуется сделать и кто уже работал с событием.
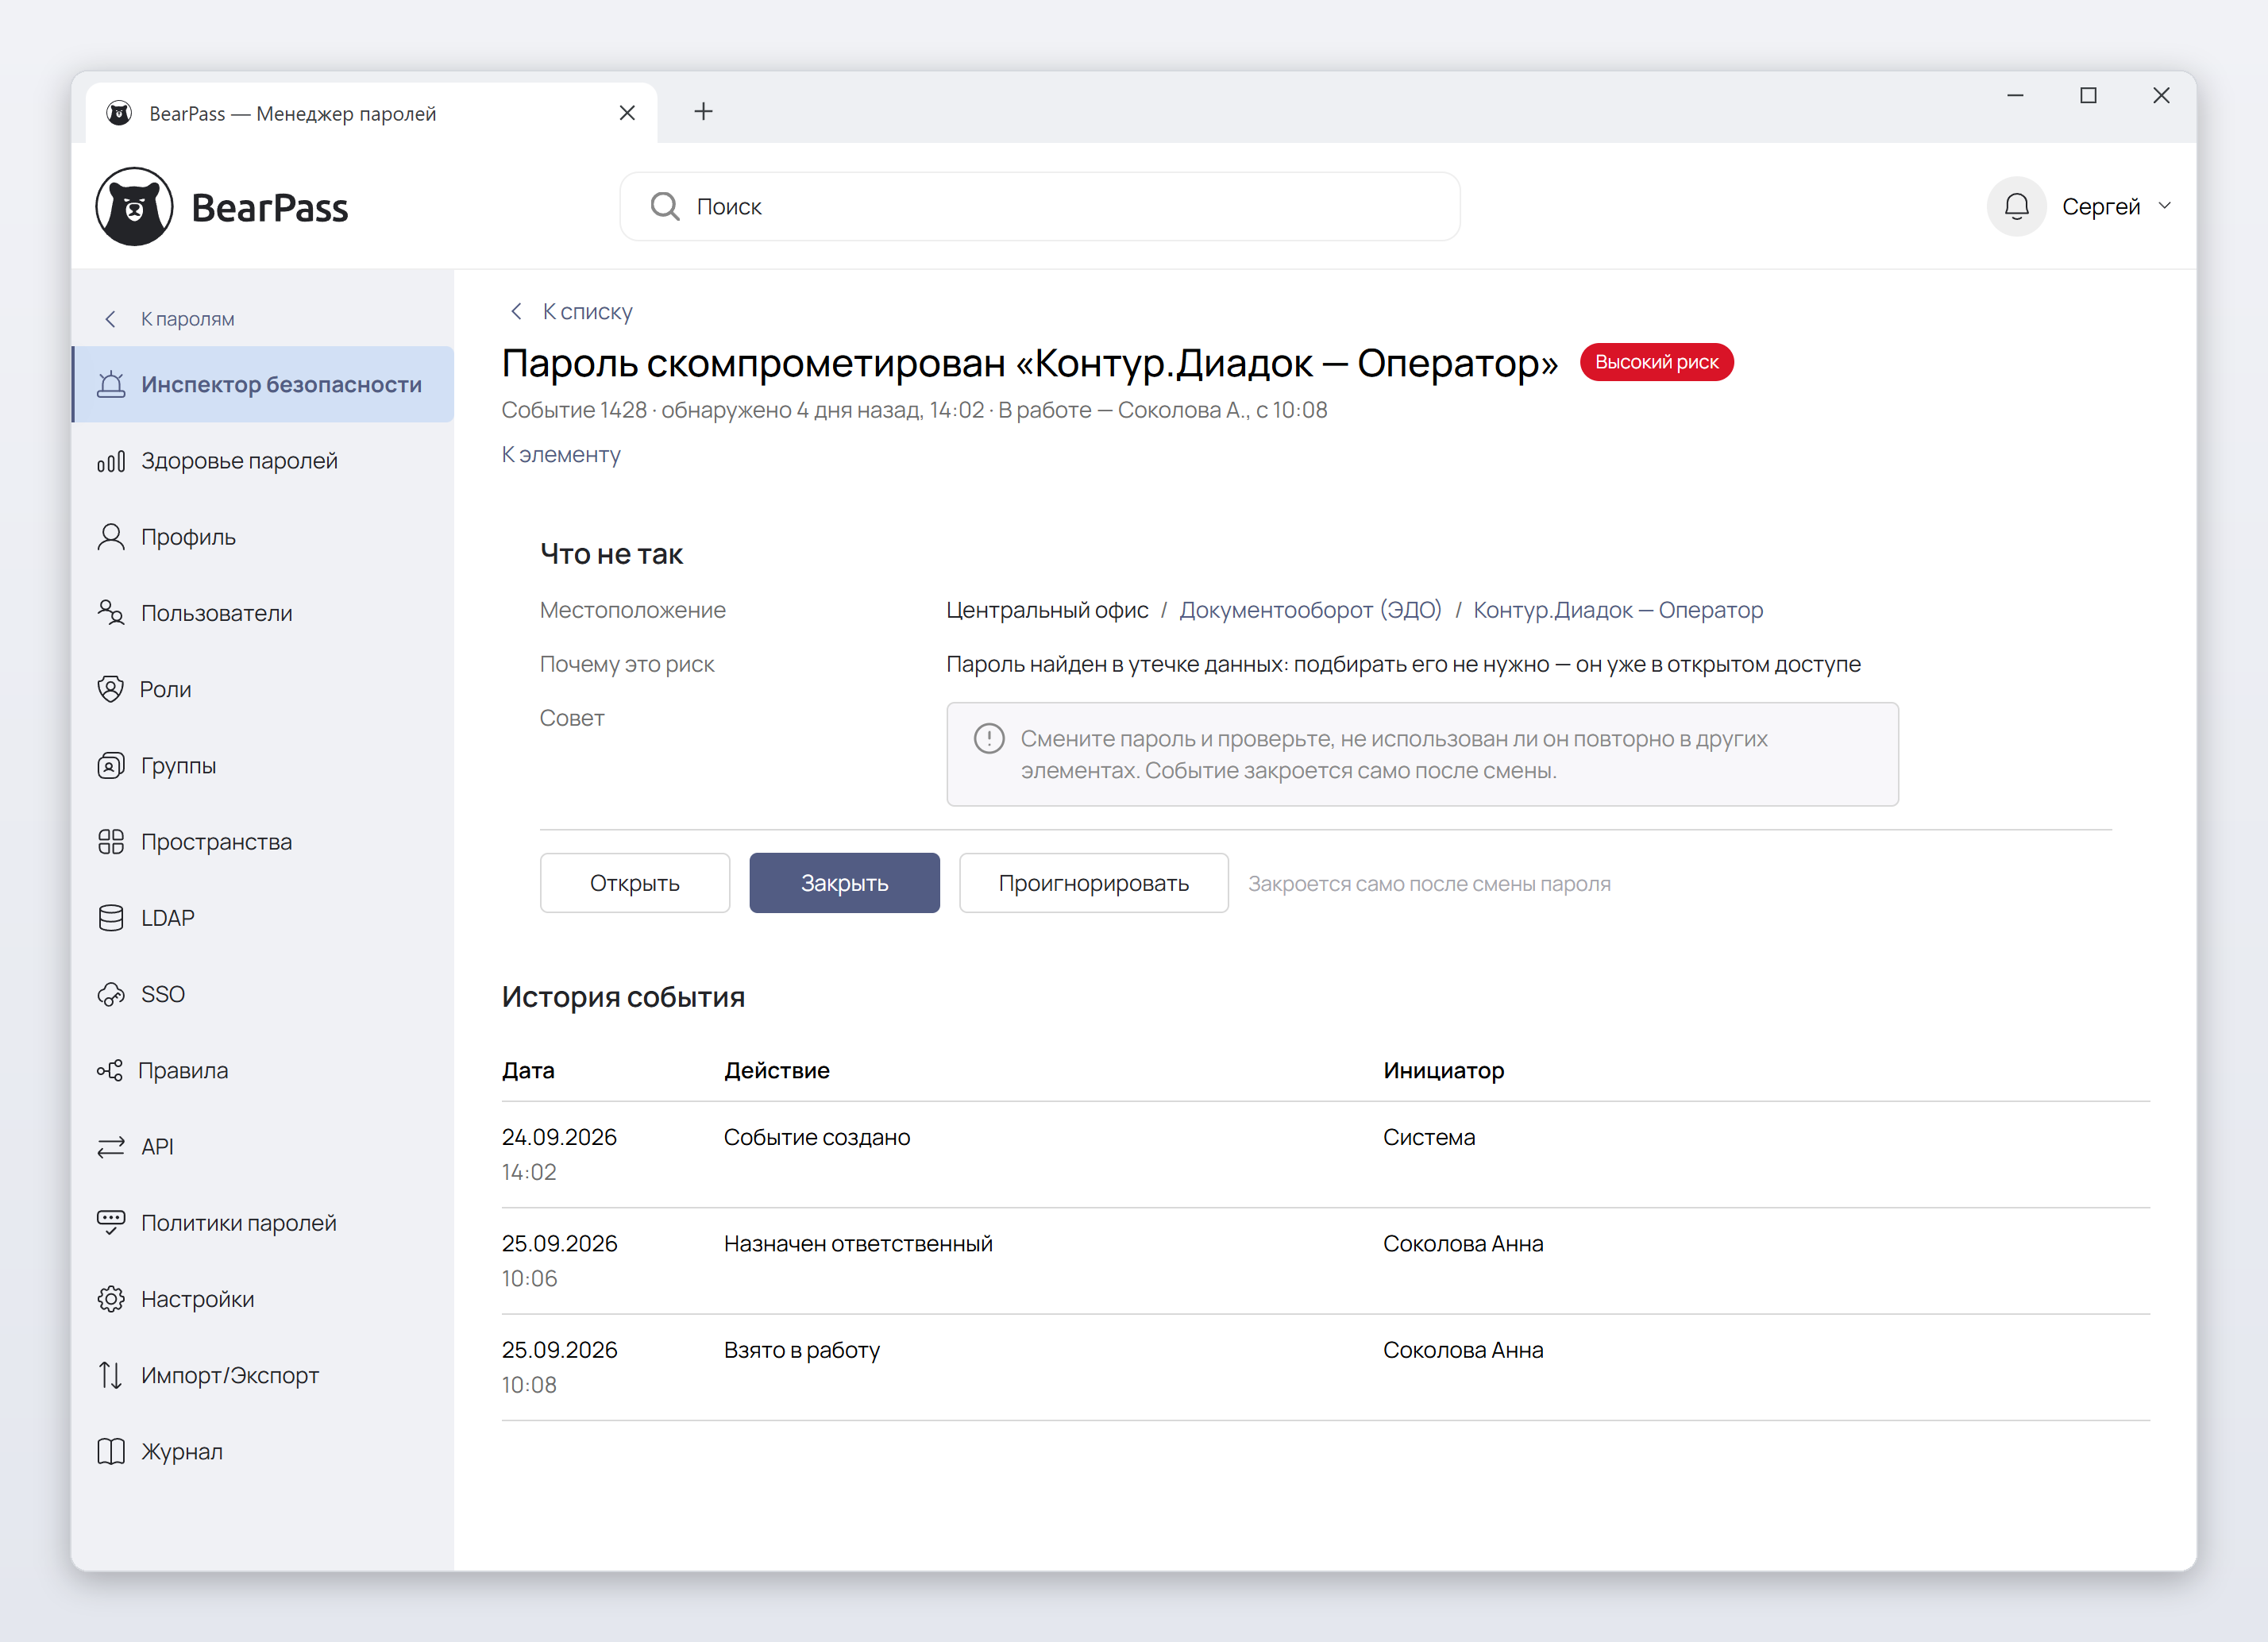
Структура карточки
Карточка устроена одинаково для всех типов событий. Сверху вниз расположены:
- Название события и уровень риска.
- Метаданные — идентификатор (ID) события, время обнаружения или завершения (в зависимости от статуса события), текущий статус события. Если событие находится в обработке, отображается имя пользователя, работающего с событием; если событие решено или проигнорировано, отображается имя пользователя, выполнившего это действие.
- Кнопка «К элементу» — переход к элементу, с которым связано событие. Отображается не для всех типов.
- Описание события — что именно произошло, почему это рискованно, а также совет и дополнительная информация по событию.
- Кнопки управления статусом — переводят событие в нужный статус.
- История события — список всех действий по событию: дата, действие, инициатор. Инициатором может быть система или конкретный пользователь.
Описание события, информация о риске и советы зависят от типа события и носят рекомендательный характер. Окончательное решение остаётся за администратором.
Управление статусом
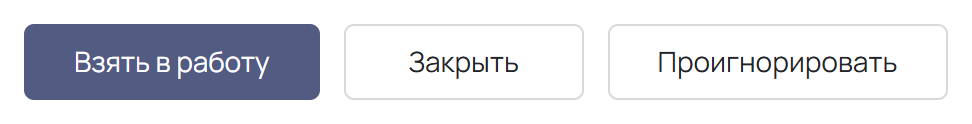
В карточке доступны четыре действия: Открыть, Взять в работу, Закрыть, Проигнорировать. Кнопка, соответствующая текущему статусу события, не отображается. Одна из оставшихся кнопок подсвечена — это следующий шаг по основному пути обработки.
Особенности карточек по типам
Карточки типов 5 и 7
Типы 5 (Заблокирован пользователь) и 7 (Отозван доступ к элементам) — родительские события. Их карточки содержат два дополнительных блока, которые помогают контролировать обработку дочерних событий.
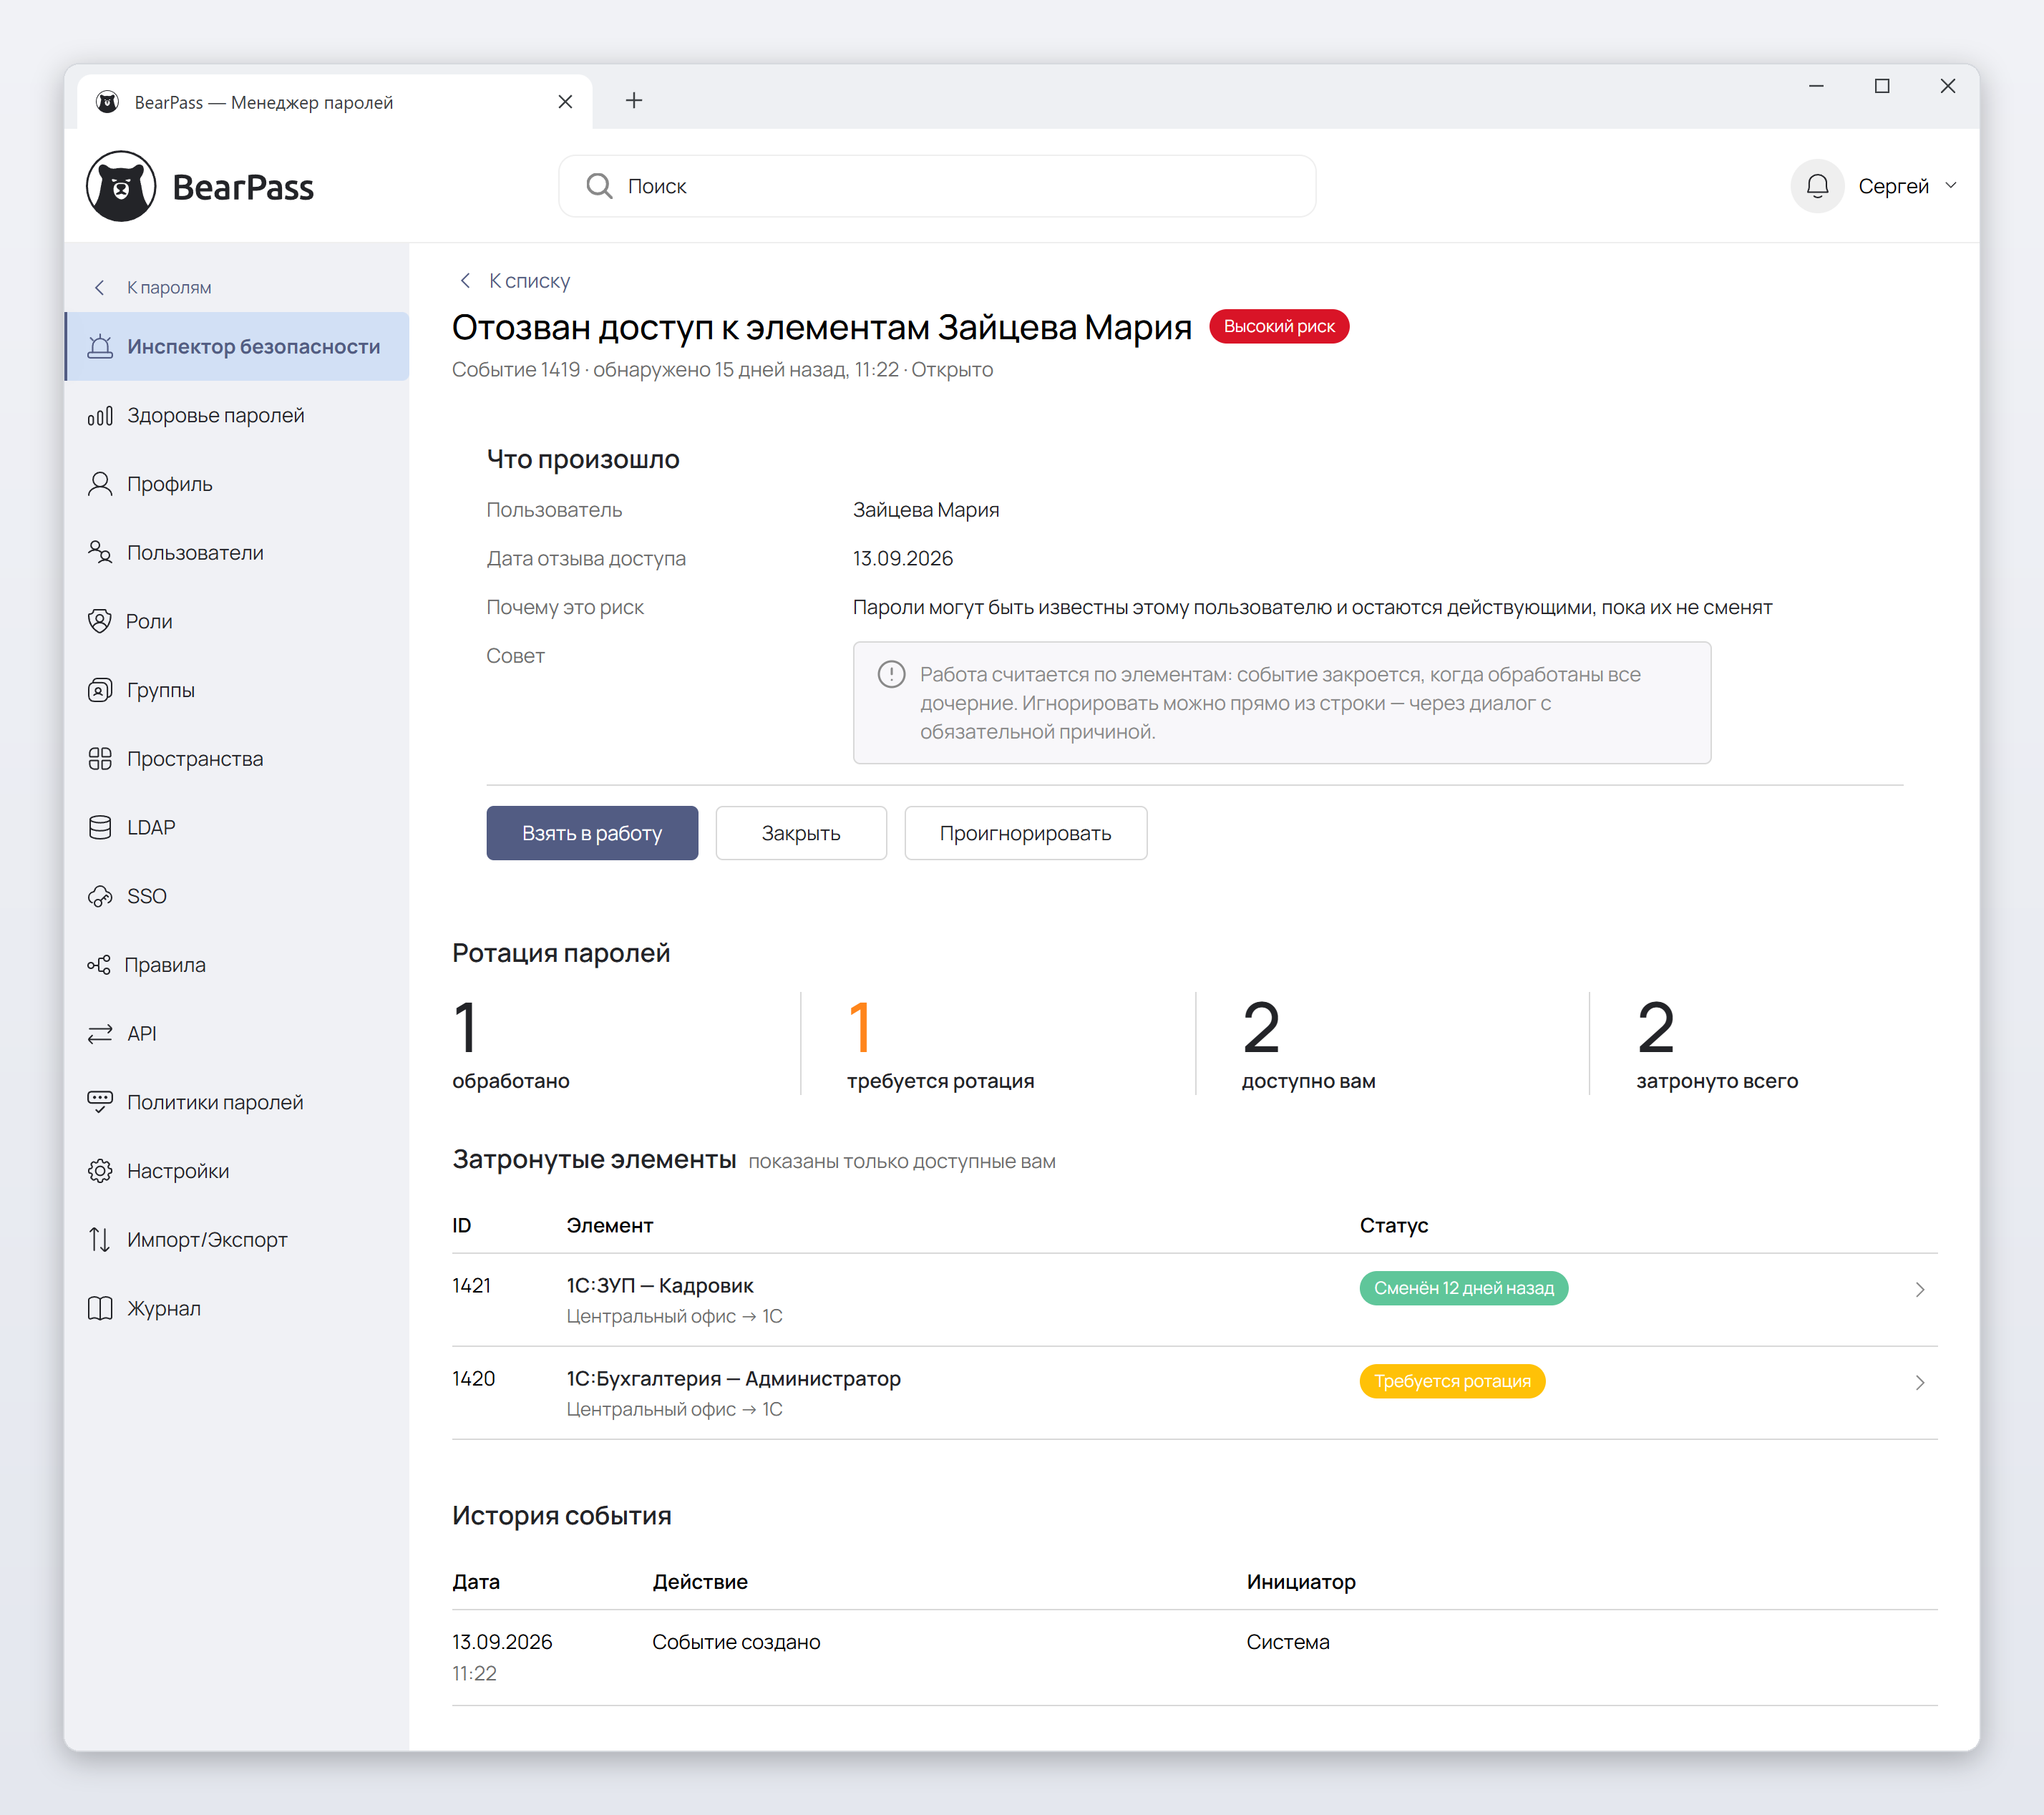
- Блок «Ротация паролей» — сводка по дочерним событиям: сколько обработано, сколько требует ротации, сколько доступно текущему пользователю и сколько затронуто всего.
- Таблица «Затронутые элементы» — список дочерних событий с идентификатором, названием элемента, путём к нему, текущим статусом события и информацией о ротации пароля. В конце строки — переход к карточке дочернего события.
Показаны только те дочерние события, к элементам которых у вас есть доступ.
Карточка типа 6
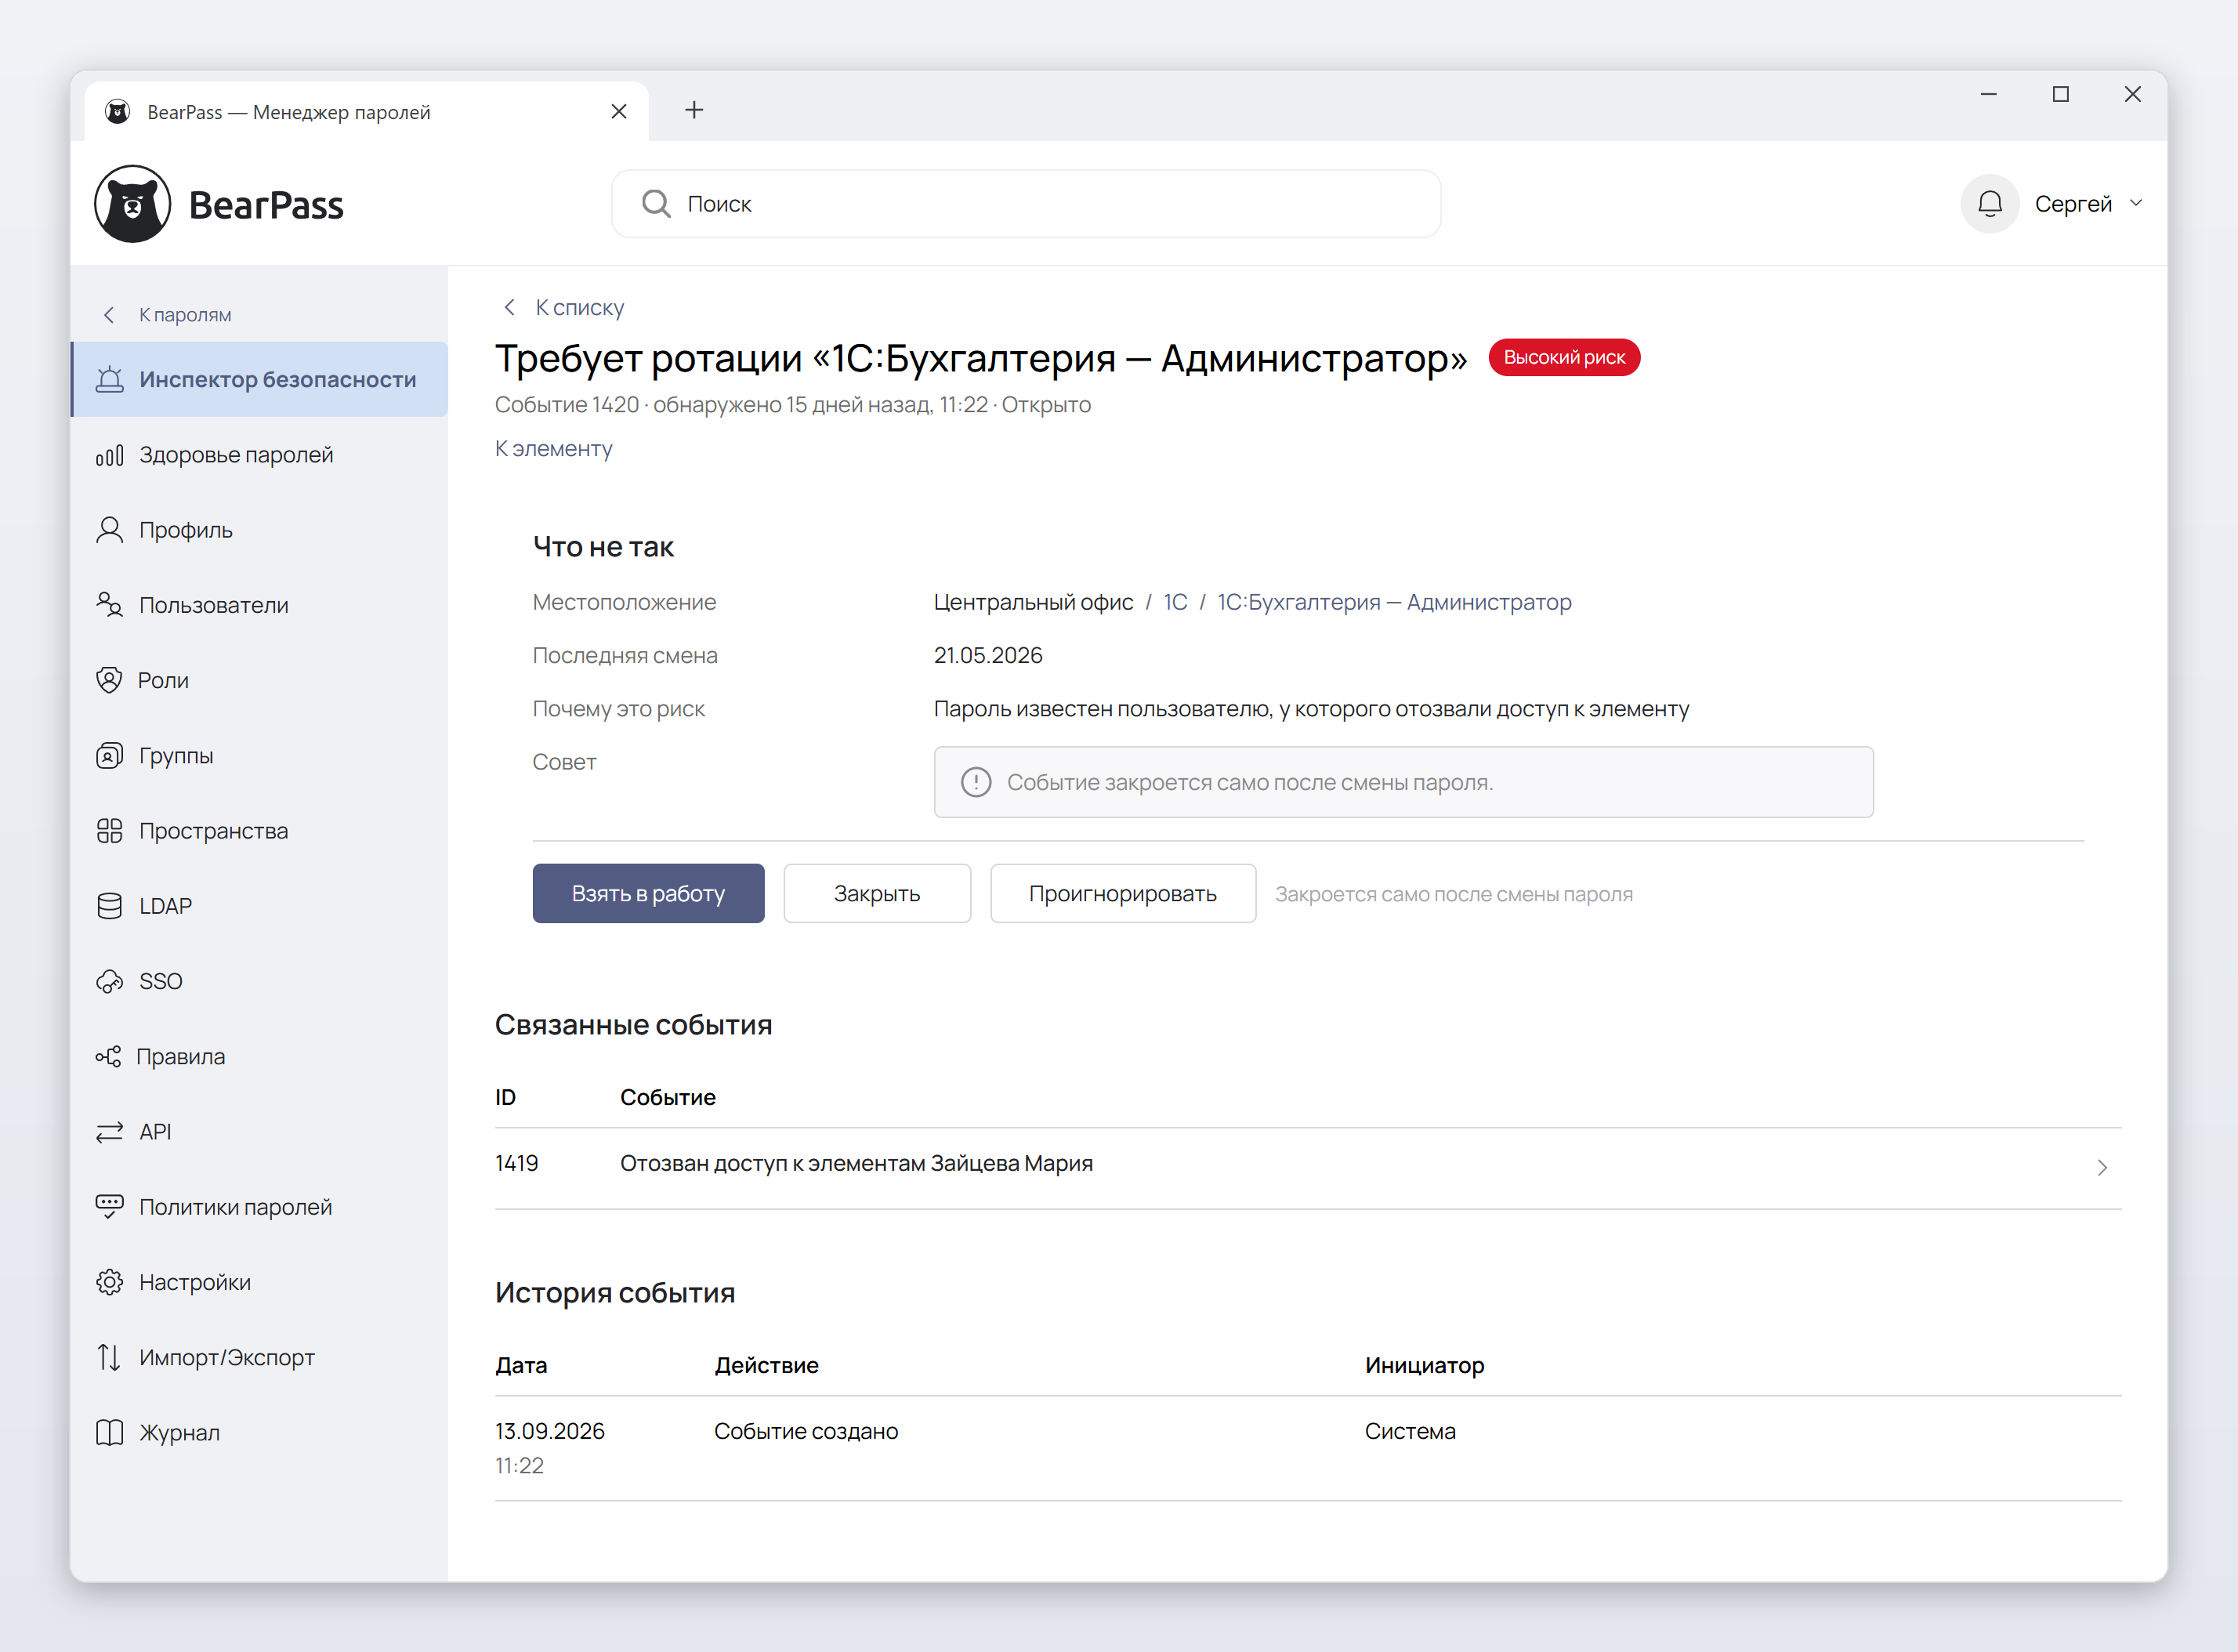
Тип 6 (Требует ротации) — дочернее событие, которое ссылается на родительское. Карточка содержит дополнительный блок «Связанные события» — таблицу с родительскими событиями, из-за которых возникло это дочернее. В конце строки — переход к карточке родительского события.
Сценарии создания событий
Сценарии сгруппированы по характеру событий и источнику их возникновения.
Группа A. Сканирование паролей
Источник — сканирование состояния паролей, которое выполняется раз в сутки.
1. Пароль истёк
Риск: средний.
Когда создаётся событие: срок действия пароля истёк — пароль не обновлялся дольше срока, установленного политикой паролей. Проверка выполняется раз в сутки; срок определяется политикой паролей, по умолчанию — 6 месяцев.
Жизненный цикл:
- событие создаётся, когда сканирование обнаруживает пароль с истёкшим сроком действия;
- событие автоматически закрывается при смене пароля или может быть обработано вручную администратором.
2. Слабый пароль
Риск: средний.
Когда создаётся событие: пароль не соответствует требованиям к сложности — длине, регистру, специальным символам, — и его качество опускается ниже 50 %. Проверка выполняется раз в сутки.
Жизненный цикл:
- событие создаётся, когда сканирование обнаруживает пароль, не удовлетворяющий критериям устойчивости;
- событие автоматически закрывается при смене пароля на устойчивый или может быть обработано вручную администратором.
3. Пароль скомпрометирован
Риск: высокий.
Когда создаётся событие: пароль обнаружен в утечках данных. Проверка выполняется раз в сутки — по префиксу SHA-1-хеша. Пароли персонального пространства на компрометацию не проверяются.
Жизненный цикл: событие создаётся, когда сканирование обнаруживает пароль, присутствующий в базах утечек.
Группа B. Изменение прав
Включает события, возникающие при утрате пользователем доступа к элементам — паролям и папкам.
Общее правило для группы B
При наступлении любого из перечисленных ниже триггеров система инициирует проверку эффективного доступа к элементу через другие источники — группы и наследование от папок. Если доступ сохраняется, событие не создаётся. Если доступ полностью утрачен, событие создаётся.
Исключение: установка «доступ закрыт». В этом случае проверка других источников не выполняется, так как «доступ закрыт» имеет приоритет над всеми остальными типами доступа. Событие создаётся всегда.
1. Отзыв доступа у пользователя к паролю (элемента типа запись)
Риск: высокий.
Причина создания события: при отзыве доступа к паролю без смены пароля доступ мог сохраниться у пользователя.
Триггеры:
- администратор устанавливает пользователю «доступ закрыт»;
- администратор удаляет пользователя из списка участников внутреннего доступа к элементу;
- истекает срок временного доступа, выданного пользователю.
После срабатывания триггера система проверяет эффективный доступ пользователя к элементу — согласно общему правилу группы B.
2. Отзыв доступа у пользователя к папке
Риск: высокий.
Причина создания события: у пользователя отозван доступ к папке, а пароли внутри остались прежними — есть риск, что он сохранил их ранее.
Триггеры:
- администратор устанавливает пользователю «доступ закрыт» к папке;
- администратор удаляет пользователя из списка участников внутреннего доступа к папке;
- доступ к папке сменён на «Структура» — пользователь теперь может видеть только структуру папки, а доступ к содержимому папки для пользователя ограничен.
После срабатывания триггера система проверяет эффективный доступ пользователя к элементу — согласно общему правилу группы B.
3. Блокировка пользователя
Риск: высокий.
Причина создания события: пользователь заблокирован, а пароли, к которым он имел доступ, остались прежними — он мог сохранить их ранее.
Триггеры:
- администратор блокирует пользователя вручную;
- пользователь заблокирован через синхронизацию с LDAP.
4. Удаление пользователя
Риск: высокий.
Причина создания события: пользователь удалён, а пароли, к которым он имел доступ, остались прежними — он мог сохранить их ранее.
Триггер: администратор удаляет пользователя.
5. Пароль затронут утратой доступа
Риск: высокий.
Причина создания события: пользователь утратил доступ к элементу, но пароль не был сменён — он мог сохраниться у пользователя.
Триггер: создаётся автоматически на каждый пароль, затронутый родительским событием типов 5 и 7.
Жизненный цикл: событие автоматически закрывается при смене пароля или может быть обработано вручную администратором.
Группа C. Внешние ссылки
Включает события, возникающие при создании внешних ссылок на элементы.
1. Создание внешней ссылки
Риск: средний.
Причина создания события: создана внешняя ссылка на элемент — необходимо контролировать факты доступа к нему извне.
Триггер: пользователь создаёт внешнюю ссылку на элемент. Проверка на дубликаты отсутствует — каждая ссылка уникальна.